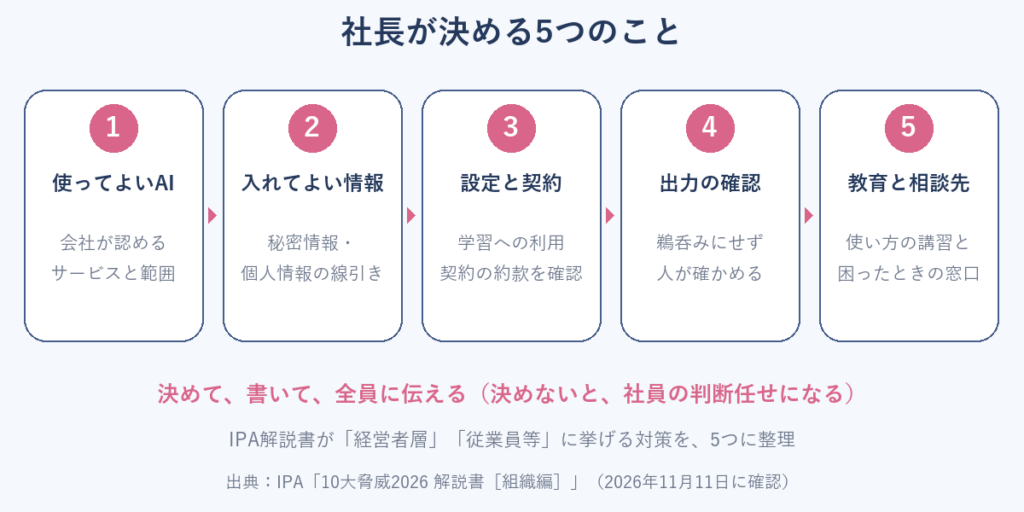
結論:IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」の組織編で、「AIの利用をめぐるサイバーリスク」が初めて3位に入りました。社長が決めることは、①使ってよいAI、②入れてよい情報、③設定と契約の確認、④AIの出力の確認、⑤教育と相談先の5つです。社員が個人のAIを黙って仕事に使う状態(IPAの解説書では「シャドーAI」)を放っておかず、会社として線を引いて、全員に伝えることが出発点になります。
「社員がAIを使っているらしいが、何を入れているのか分からない」「ルールが必要だとは思うが、何から決めればよいのか」。そんな社長に向けて、このコラムでは、IPAなどの公的な資料をもとに、何が脅威とされたのか、社員がAIを使うことで起きうる問題、社長が決めることを整理します。資料は、2026年11月11日に実際に開いて確認しました(確認日:2026年11月11日)。なお、IPAは独立行政法人で、これは公的資料の整理です。セキュリティの個別の判断は、専門の窓口や専門家にご相談ください。
「AIの利用をめぐるサイバーリスク」は、何位に入ったのですか?
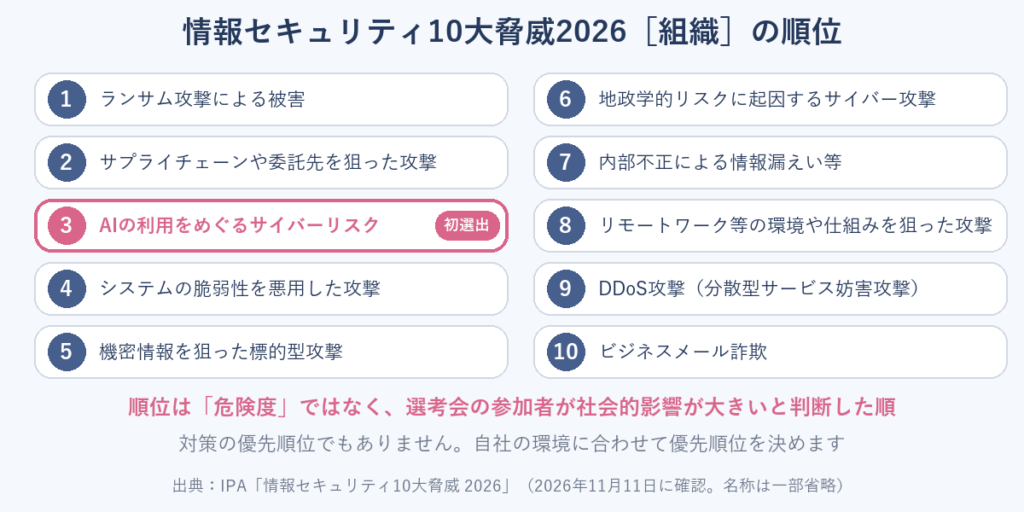
IPAが2026年1月29日に決定・公表した「情報セキュリティ10大脅威 2026」で、組織向けの3位です。しかも、今回が初めての選出です。「10大脅威」は2006年から公表されていて、約250名の「10大脅威選考会」(研究者や企業の実務担当者など)の投票で決まります。
| 順位 | 組織向けの脅威(IPAの表記) |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク(初選出) |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) |
| 10位 | ビジネスメール詐欺 |
ここで、読み間違えやすい点が1つあります。IPAの解説書には、順位は危険度を表すものではなく、対策の優先順位でもないと書かれています。昨年の被害事例などをもとに、選考会の参加者が「社会的に影響が大きかった」と判断した順だからです。「3位だから、うちは3番目に危ない」という意味ではありません。自社の環境に照らして、優先すべき脅威を整理する必要がある、とされています。
IPAは、AIの何を「脅威」としているのですか?
IPAの解説書は、AIは仕事でも個人でも有用なツールである一方、AIについての理解が不十分なまま使うと、権利侵害や情報漏えいにつながることがある、と注意を促しています。3位の脅威として挙げられているのは、大きく次の4つです。
| IPA解説書が挙げるリスク | どういうことか(やさしく言うと) |
|---|---|
| 許可なくAIを業務に使い、情報が漏れる | 社員が個人で使っているAIに、会社の資料やデータを入れてしまう。解説書は、これを「シャドーAI」と呼び、職場が個人アカウントでの業務利用を把握できないこと自体もリスクとしています |
| 実在しない情報をAIが作る(ハルシネーション) | AIはときに、架空の情報を事実のように答える。便利さから頼りすぎて、そのまま信じてしまうおそれがある |
| AIを助けにした攻撃が増える | 翻訳の精度が上がり、不自然さのない外国語のフィッシング(だましのメール)が作りやすくなる、など。解説書は、攻撃の数が増えたり、平均的な技術水準が高まったりしていると説明しています |
| AIを使った製品・サービス自体の弱点 | AIを組み込んだ製品に、外部から攻撃される脆弱性(セキュリティ上の弱点)が見つかることがある。解説書は、Microsoft 365 Copilotの脆弱性が2025年6月に報道された例を紹介しています |
この4つのうち、社長が社内の線引きで減らせるのは、上の2つです。後の2つは、AIを使うかどうかにかかわらず、メールの確認や基本的な対策を見直すことが大事になります。
うちの会社でも、起きうるのですか?
起きうる場面を、解説書が挙げたリスクに沿って、説明用の例(架空の例)で見てみます。
- 例1(情報漏えい):営業担当者が、見積書の下書きを早く作りたくて、顧客の社名・担当者名・単価が入ったExcelを、個人のAIアカウントにそのまま貼り付けた。会社は、そのことを知らない。→ 解説書は、本来、社外に持ち出してはいけない業務データや資料をAIサービスに入力すれば、情報漏えいにつながる、としています。
- 例2(誤情報):事務担当者が、補助金の条件をAIに聞き、答えをそのまま社内資料に載せた。数字が違っていたが、誰も確かめなかった。→ 解説書は、生成結果を十分に検証せず信じてしまうことで生じる問題を、リスクとして挙げています。実際の事例として、生成AIで作った書面に実在しない判例が含まれていた米国の例(2025年1月)も紹介されています。
- 例3(権利侵害):広報担当者が、AIで作った画像を、似た作品がないか確かめずにチラシに使った。→ 解説書は、他者の権利侵害も、理解不足による意図しない問題の例として挙げています。
どれも、悪意のない、ごく普通の業務の中で起きうることです。だからこそ、個々の社員の注意に任せず、会社として決めておく意味があります。
AIを使った攻撃には、特別な対策が必要ですか?
IPAの解説書のコラムは、次のように整理しています。AIに固有の弱点を狙う新しい種類の攻撃もある一方、それ以外の事例の大部分は、従来と変わらないサイバー攻撃が、AIによって半自動化・高速化されているものにとどまる。そのため、従来のサイバーセキュリティ対策が有効だ、という内容です。ただし、AIの技術は速く進んでいて、数か月のうちに状況が変わる可能性があるため、基本をしっかり押さえながら、最新の状況を見ていく姿勢が求められる、とも書かれています。
つまり、「AI専用の特別な防御策を、今すぐ買う」という話ではありません。パスワードの管理、ソフトウェアの更新、バックアップ、怪しいメールを開かない、といった基本を、これまで以上にきちんと続けることが大切です。サイバー攻撃全般の考え方は、サイバー攻撃は防ぎきれない時代へ:入られても大丈夫な体制のつくり方で、バックアップなど、データを守る備えにも触れています。
社長が決めることは、何ですか?
IPAの解説書は、対策を「経営者層」と「システム管理者・従業員等」に分けて挙げています。その中から、社長の判断が必要なものを、中小企業が決めやすい5つに整理しました。
| 決めること | 決める内容の例(説明用) | 解説書の対応する対策 |
|---|---|---|
| ① 使ってよいAI | 会社が認めたAIサービスの名前と、使ってよい業務の範囲。個人アカウントの扱い | シャドーAI回避のためAIサービス利用の検討/未許可のAIサービス利用の禁止/個人アカウントでの業務利用の制限 |
| ② 入れてよい情報 | 顧客情報・社外秘・個人情報は入れない、入れるなら匿名化する、など | 社内の秘密情報等を安易に入力しない(従業員向けの教育の一つ) |
| ③ 設定と契約の確認 | 入力した内容が学習に使われない設定にできるか、契約(約款)はどうなっているかを、使う前に確認する担当を決める | 入力データを学習対象から除外するオプトアウト設定の徹底/AIサービス契約時の約款の確認 |
| ④ 出力の確認 | AIの答えは下書きと考え、数字・法律・固有名詞は必ず人が確かめる。重要な書類は、複数人で確認する(決裁・承認の複数名チェックの考え方を当てはめた、説明用の進め方) | ハルシネーションが存在することの理解/AIへの過剰な依存に留意 |
| ⑤ 教育と相談先 | 使い方の講習の場、ルールを破ったときの対応、困ったときに相談する人・窓口 | AI利用における講習等プログラムの用意/規程違反時の対応の明確化/専門家・相談窓口の確保 |
総務省・経済産業省の「AI事業者ガイドライン」も、同じ方向です。このガイドラインでは、事業活動でAIを使う事業者を「AI利用者」と呼び、その取り組み事項として、個人情報や機密情報をAIに不適切に入力しないよう注意を払うこと、AIの出力の精度とリスクの程度を理解し、様々なリスク要因を確認した上で利用することなどを挙げています。確認した最新版は、総務省のページで第1.2版(令和8年3月31日)です。
まず何から決めれば、よいですか?
5つを一度に完璧に決める必要はありません。最初は「①使ってよいAI」と「②入れてよい情報」の2つを、A4の1枚にまとめるところからで十分です。IPAの解説書の副題にも、「基本の徹底と継続的な見直し」とあります。決めたあとで、見直しながら育てていく進め方で構いません。
- 今の使われ方を聞く:責めずに、「仕事でAIを使っているか」「何に使っているか」を、社員に聞きます。使っている人がいること自体は、悪いことではありません。
- 使ってよいAIを決める:会社として認めるサービスを決め、それ以外は業務に使わないことにします(使いたい人が相談できる窓口も、あわせて決めます)。
- 入れてはいけない情報を、具体的に書く:「顧客名」「個人情報」「契約書」「未発表の価格」など、自社で実際に扱うものを書き出します。
- ルールを全員に伝え、聞ける人を決める:迷ったときに相談する窓口を決めておきます。
- 決めたことを、定期的に見直す:AIの技術やサービスは、短い期間で変わります。見直す時期(たとえば、半年に1回)を決めておきます。
ルールの具体的な作り方は、生成AIの社内ルールの作り方に、Excelなど顧客データを含むファイルを扱うときの注意は、ExcelをAIに渡す前の匿名化の手順にまとめています。AIが作った画像や文章の使い方は、AI生成物の著作権をご覧ください。
社員への教育では、何を伝えればよいですか?
IPAの解説書が、従業員向けの教育として挙げているのは、次の点です。専門的な知識より、3つの心得を伝えることが大切です。
- 社内の秘密情報を、安易に入力しない。
- AIは、指示を正確に反映した答えを出すとは限らず、ハルシネーションがあることを理解する。
- AIへの過剰な依存に気をつける。
また、IPAは2026年4月2日に、「AI利用者のためのセキュリティ豆知識」を公開しています。IPAとAIセーフティ・インスティテュート(AISI)が作成した、AIにもセキュリティにも詳しくない利用者や管理職向けの啓発資料で、社内研修にも使えるスライド形式とされています。対策として、クラウドAIに営業秘密を入力しない、AIブラウザは社内用と社外用を分ける、見た目だけで詐欺を見抜けないと理解するなどの5項目が挙げられています。まずはこうした公的な資料を、社内の勉強会で読むところから始める方法もあります。
外部の研修を使うときの選び方は、AI研修の選び方で、AIの出力をそのまま信じて失敗しないための確認の方法は、AIのExcel集計の失敗と検算で紹介しています。
使うAIの「設定」や「規約」は、どう確認しますか?
IPAの解説書は、経営者層の対策として、外部のサービスを使うときは、入力したデータを学習の対象から外す「オプトアウト」設定を徹底することと、AIサービスの契約時に約款を確認することを挙げています。
ただし、入力した内容を学習に使うかどうか、どう設定を変えるか、法人向けの契約で扱いが違うか、といったことは、サービスごと、プランごとに異なります。このコラムでは、特定のサービスの扱いは確認していません。使うAIを決めたら、各サービスの利用規約・設定画面・法人向けの案内で、その時点の内容を確認してください。内容は変わることがあるため、ルールには「確認した日」を残しておくと安心です。
中小企業向けの公的な支援や目安は、ありますか?
AIに限らず、会社の情報セキュリティの土台づくりには、IPAの「SECURITY ACTION」があります。中小企業が、自ら情報セキュリティ対策に取り組むことを宣言する制度です。IPAが認定・認証するものではなく、自己宣言の制度です。「一つ星」は、IPAの「中小企業の情報セキュリティ対策ガイドライン」に基づく基本的な対策に取り組むことで宣言でき、「二つ星」は、自社診断を行い、情報セキュリティの基本方針を定めて外部に公開することで宣言できます。
この中小企業向けガイドラインは、2026年3月27日に第4.0版が公開され、従来の5か条に「バックアップを取ろう!」が加わって、6か条になりました。なお、これらの資料にAIの利用に特化した項目があるかどうかは、このコラムでは確認していません。AIについては、前に挙げた解説書や、AI事業者ガイドラインを合わせて見てください。
よくある質問
Q. 10大脅威で3位なら、AIは使わないほうがよいのですか?
IPAの解説書は、AIは仕事でも個人でも有用なツールであるとしたうえで、理解が不十分なまま使うと問題につながることがあるため注意が必要、と書いています。使うことを止める内容ではありません。また、順位は危険度や対策の優先順位を表すものではない、とも明記されています。
Q. 社員が個人のAIを仕事に使っているか、どう知ればよいですか?
解説書では、システム管理者向けの対策として、通信の記録(ログ)などを使ってAIサービスの利用状況を把握し、管理されていないAIサービスの利用を把握する、という方法が挙げられています。ただ、小さな会社では、まず社員に正直に聞くことから始めるのが現実的です。責めない姿勢を示し、使ってよいAIを会社が用意することで、黙って使う理由を減らせます。
Q. ルールを決めたのに守られなかったら、どうしますか?
解説書は、経営者層の対策として、規程に違反したときの対応(ペナルティ)をあらかじめ明確にしておくことを挙げています。具体的な内容は、就業規則との関係もあるため、社会保険労務士などの専門家に確認してください。
Q. AIの答えが間違っていたとき、責任は誰にありますか?
このコラムでは、法的な責任の所在は確認していません。解説書は、利用者が生成結果を十分に確認する必要があるとしています。会社としては、AIの答えを使う前に人が確かめる手順と、重要な書類は複数人で確認する決まり(決裁・承認の複数名チェックの考え方を、AIの答えにも当てはめた一案)を、先に作っておくことが大切です。個別のトラブルは、弁護士など専門家にご相談ください。
Q. 小さな会社でも、ルールは必要ですか?
IPAの解説書は、自組織の事業や体制にどのようなリスクがあるのかを洗い出すことが重要としています。社員の人数に関係なく、AIに何を入れてよいかの線引きは、決めておく価値があります。最初はA4の1枚でも、決めて、伝えることに意味があります。
まとめ:AIは使うことを前提に、「線引き」を社長が決める
「AIの利用をめぐるサイバーリスク」は、10大脅威2026の組織編で、初めて3位に入りました。ただし、順位は危険度ではありません。解説書が挙げる主なリスクは、情報漏えい、誤った出力、AIを助けにした攻撃、AI製品自体の弱点(理解不足による権利侵害にも注意)で、攻撃への備えは、従来の基本的な対策が有効とされています。社長が決めることは、使ってよいAI、入れてよい情報、設定と契約の確認、出力の確認、教育と相談先の5つです。まずは、使ってよいAIと入れてよい情報を、A4の1枚にまとめるところから始めましょう。
SaCでは、AIの使い方の整理や、社内での進め方について、AIコンサルティング(顧問型は月額8万円(¥80,000・税別)から、初回のご相談は無料)で承ります。社内向けの勉強会をお考えの場合は、AIセミナーのページもご覧ください。まずは、お問い合わせから、お気軽にご連絡ください。