結論:サイバー攻撃は今後も増えていくと考えられ、中小企業がすべてを防ぎきるのは、時間、費用の面でも現実的ではありません。だからこそ、「入られないようにする」だけでなく、「入られても、被害を小さく抑え、すぐ立ち直れる」体制を整えることが大切です。具体的には、①更新を止めない ②自社サーバーを取得する。③権限を絞る ④バックアップを分けて持つ ⑤重要な情報はサーバーを隔離する。の5つから始められます。
2026年10月、WebサイトやWordPressの多くが動いているプログラム言語「PHP」の脆弱性(ぜいじゃくせい:プログラムの弱点)が公表され、レンタルサーバー各社が、修正の作業に追われました。同じ時期には、サーバー会社の委託先でも、情報漏えいが発表されています。「うちは小さな会社だから、狙われない」と思っていても、攻撃は、会社の大小を選ばずに、機械的に届きます。このコラムでは、いま起きていることと、中小企業が現実的にできる備えを、順番に説明します。
いま、サイバー攻撃は、どんな状況ですか?
公開されているWebサイトには、毎日のように、自動プログラムによる「探り」が届きます。たとえば、「管理画面のURLを探す」「パスワードファイルが置いてないか調べる」「古い部品(プラグイン)の弱点を試す」といったものです。多くは、人が1件ずつ狙っているのではなく、AIが広い範囲を、片っ端から試しています。
そのため、「有名な会社だから狙われる」のではなく、「弱点が残っているところから、順に入られる」という見方が、現実に近いです。AIなどの技術が広がるほど、攻撃の側も作業を自動化しやすくなる、とも言われています。攻撃は、これからも増えていくと考えておくのが、安全です。
PHPの問題とは、何ですか? 自社には、関係がありますか?
PHPは、WordPressをはじめ、多くのホームページや業務システムの裏側で動いているプログラム言語です。ここに弱点が見つかると、そのPHPを使っているサイトは、同じ弱点を抱えることになります。
ただし、慌てる必要はありません。PHPの弱点は、サーバー会社が用意する「修正版」に切り替えれば、ふせげることが多いからです。大切なのは、次の2点です。
- 自社のサイトが、どのPHPのバージョンで動いているかを知っていること
- サーバー会社の公式のお知らせを見て、必要な設定変更や更新を、後回しにしないこと
レンタルサーバーを使っている場合は、サーバー会社側で修正が行われることが多いですが、WordPress本体・テーマ・プラグインの更新は、サイトを持つ側の仕事です。「サーバー会社が直してくれたはず」と思い込まず、自社の分も確認しましょう。
PHPの修正版の番号や、年末で終わるPHP 8.2のサポートなど、確認する手順の詳細は、年末のIT・ホームページ棚卸しチェックリストのコラムにまとめています。
なぜ、中小企業がすべてを守りきるのは、難しいのですか?
理由は、主に3つあります。
- 攻撃の種類が多い:ウイルス、なりすましメール、パスワードの使い回し、ソフトの弱点など、入り口が無数にあります。
- 人手と費用に限りがある:大企業のように、専任の担当者が24時間監視する体制は、現実的ではありません。
- 攻撃側は1回でも成功すればよい:守る側は、毎日すべてを守り続ける必要があります。
つまり、「完全に防ぐ」ことを目標にすると、費用が際限なく膨らみ、それでも不安が残ります。そこで、考え方を切り替えます。
「入られても大丈夫」な体制とは、どういう考え方ですか?
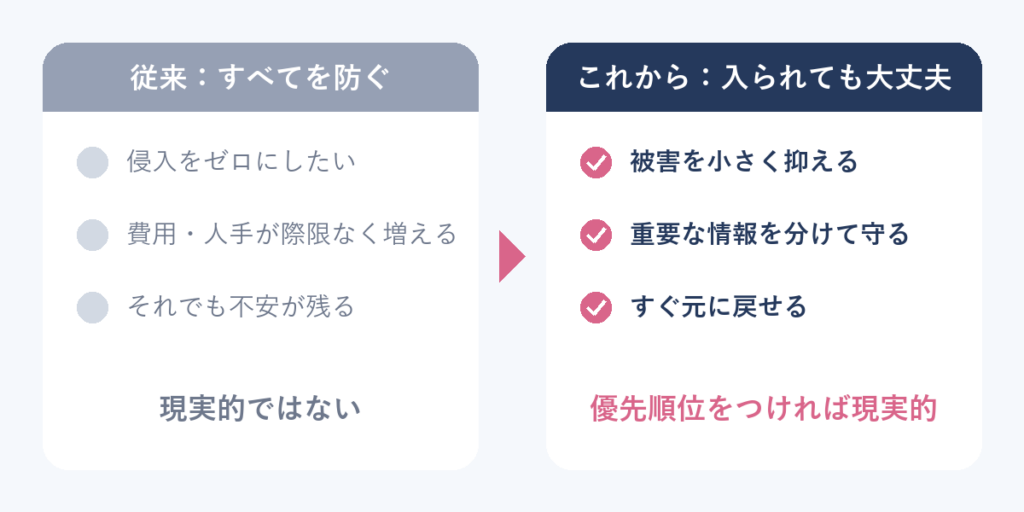
「入られても大丈夫」な体制とは、侵入されることを前提にして、被害を小さくし、早く元に戻せるように準備しておく考え方です。家の戸締まりに例えると、鍵をかけるだけでなく、「貴重品は金庫に分けて入れる」「火災保険に入る」「連絡先をまとめておく」まで考えておくイメージです。
| 考え方 | 目標 | 中小企業での現実性 |
|---|---|---|
| すべてを防ぐ | 侵入をゼロにする | 費用・人手の面で難しい |
| 入られても大丈夫にする | 被害を小さくし、早く復旧する | 優先順位をつければ、現実的 |
中小企業が、まず取り組める5つの対策は、何ですか?
対策1:更新を止めない
パソコン、スマートフォン、WordPress、プラグイン、サーバーのPHPなどを、最新の状態に保ちます。攻撃の多くは、「すでに修正版が出ている弱点」を狙っています。更新するだけで、入られる確率は、大きく下がります。使っていないプラグインやアプリは、削除しておきます。
対策2:自社サーバー(社内サーバー)を持つ
会社の大切なデータを、すべてレンタルサーバーやクラウドに預けるのではなく、自社で管理できる場所(社内サーバー)にも置くことをおすすめします。理由は、次のとおりです。
- 置き場所と見える範囲を、自社で決められる:誰が、どの情報に、どこから触れるかを、自社のルールで管理できます。
- 他社の事故の影響を受けにくい:レンタルサーバーやクラウドは、多くの会社が同じ基盤を使います。事業者側の弱点や、委託先の情報漏えいがあると、利用者も影響を受けることがあります。
- 重要な情報を、インターネットから切り離しやすい:対策5で説明する「隔離」が、やりやすくなります。
ただし、サーバーを持てば安全になる、というわけではありません。更新、権限の管理、バックアップ、停電や盗難への備えは、自社で行う必要があります。「持つ」ことと「きちんと管理する」ことは、セットです。
社内サーバーの費用は、どのくらいですか?(ざっくりした目安)
費用は、会社の規模や、置くデータの量、求める安心の度合いによって、大きく変わります。次の表は、あくまで「ざっくりした目安」です。
| 項目 | 費用の目安 | 内容 |
|---|---|---|
| NAS(ネットワーク対応のファイル置き場) | 5万〜30万円ほど | 少人数のファイル共有や、バックアップ用。ディスク代を含む |
| 小型のサーバー機 | 30万〜100万円ほど | ファイル共有や、社内の業務システム用。OSやソフトのライセンスは別 |
| 停電・ネットワークまわりの機器 | 数万〜20万円ほど | 停電に備える電源装置(UPS)、通信機器など |
| 設置・設定 | 数万〜数十万円ほど | 機器の設置、権限やバックアップの設定 |
| 運用・保守 | 年に数万〜数十万円ほど | 更新作業、故障時の対応、見守りなど |
機器は、5年ほどで入れ替えるのが一般的です。初期費用だけでなく、「更新と保守にかかる費用」も含めて考えておくと、あとで困りません。まずは、NASなどの小さな構成から始め、必要に応じて大きくしていく進め方もあります。
対策3:権限を絞る
全員が、すべての情報に触れられる状態は、1人の被害が会社全体に広がります。「仕事に必要な人だけが、必要な情報だけを見られる」ようにします。退職した人や、使っていないアカウントは、すぐに削除します。あわせて、パスワードの使い回しをやめ、重要なサービスには「二段階認証(多要素認証)」を設定します。万一、1つのアカウントが乗っ取られても、被害が一部で止まります。
対策4:バックアップを「分けて」持つ
バックアップは、取るだけでは足りません。本番と同じ場所に置かないことが重要です。サーバーの中にバックアップを置いたままだと、サーバーごと被害を受けたときに、一緒に失われたり、外から取り出されたりするおそれがあります。社内サーバーと、社外の別の場所の両方に保管し、「実際に戻せるか」を、定期的に試しておきます。
「3-2-1ルール」にもとづく、バックアップの組み合わせ方と、戻す練習の進め方は、バックアップの「3-2-1ルール」とはのコラムで解説しています。
対策5:重要な情報は、サーバーを「隔離」する
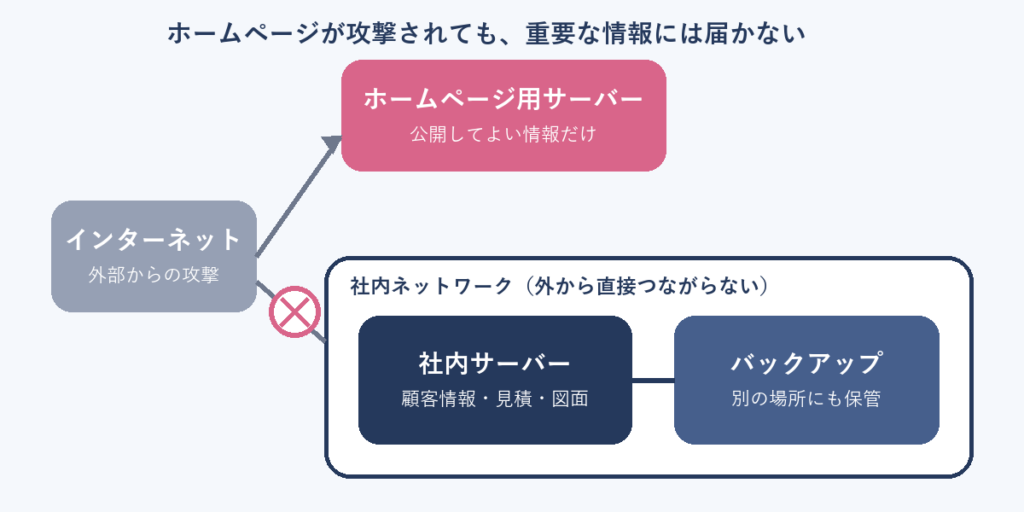
お客様の情報、見積書、図面、従業員の情報など、重要な情報は、ホームページ用のサーバーとは別の場所に置き、インターネットから直接つながらないようにします。ホームページが攻撃を受けても、重要な情報まで届かないようにする考え方です。社内のネットワークからだけ見られるようにしたり、必要なときだけ、安全な方法で外からつなぐ形にしたりします。
あわせて:困ったときの手順を、紙1枚に決めておく
被害に気づいたとき、慌てて動くと、被害が広がります。次の内容を、紙1枚にまとめておくだけで、対応の速さが変わります。
- 最初に連絡する人と、連絡先(社内の担当、サーバー会社、システムの委託先など)
- まず止めるもの(管理画面のログイン、該当のパソコンのネット接続など)
- お客様や取引先に知らせる範囲と、その順番
- パスワードを変える対象の一覧
- 元に戻すための、バックアップの場所
情報を取られてしまった場合は、どうすればよいですか?
まず、被害の範囲を確かめ、該当するサービスのパスワードを変更し、サーバー会社や専門家に連絡します。個人情報が含まれる場合は、法律上の報告や、お客様への連絡が必要になることがあります。慌てて古いデータを消してしまうと、原因の調査が難しくなるため、「消す前に、まず相談」が基本です。
また、情報が外に出ても被害を小さくするために、そもそも、持つ情報を減らすことも有効です。不要になった顧客データや、古い書類のデータは、決まりを作って整理します。持っていない情報は、取られません。
AIを使うときのセキュリティも、考える必要がありますか?
はい、必要です。生成AIを業務で使う場合は、「入力してはいけない情報(お客様の個人情報、未公開の取引条件など)」「使ってよいツール」「確認する人」を、社内で決めておく必要があります。AIは便利な反面、ルールがないと、情報が外に出る入り口にもなります。セキュリティとAIの活用は、セットで考えるのがおすすめです。
よくある質問
Q. 小さな会社でも、本当に狙われますか?
はい、狙われる可能性があります。攻撃の多くは、会社を選ばず、機械が広い範囲に試すものです。会社の大小ではなく、「弱点が残っているか」で決まる面が大きいため、小さな会社ほど、基本の対策を欠かさないことが大切です。
Q. セキュリティ対策には、どのくらいの費用がかかりますか?
更新、二段階認証、権限の整理、バックアップの分散は、大きな費用をかけずに始められるものが多いです。社内サーバーを持つ場合は、NASなどの小さな構成であれば数万〜数十万円ほどから始められます(上の費用の目安をご覧ください)。まず基本の対策を整え、そのうえで、必要な規模を考えるのが近道です。
Q. 自社が、どこまで対策できているか、分かりません。
「更新」「自社サーバー」「権限」「バックアップ」「重要情報の隔離」の5つについて、現状を書き出すところから始めます。書き出してみると、抜けている部分が見えてきます。第三者と一緒に確認すると、気づきやすくなります。
Q. サーバー会社が対策してくれているので、安心ではないですか?
サーバー会社が守ってくれる範囲と、利用者側が守る範囲は、分かれています。WordPressやプラグインの更新、パスワードの管理、バックアップの置き場所などは、利用者側の仕事です。両方がそろって、はじめて安心できます。
まとめ:「完全に防ぐ」から、「入られても大丈夫」へ
サイバー攻撃は、これからも増えていくと考えられます。中小企業が、すべてを防ぎきるのは現実的ではありません。大切なのは、更新を止めず、自社サーバーを持ち、権限を絞り、バックアップを分けて持ち、重要な情報はサーバーを隔離しておくことです。「入られても、被害が小さく、すぐ戻せる」体制なら、必要以上に怖がらずに、事業を続けられます。
「自社では、何から手をつければよいか分からない」「AIを使い始めたいが、情報の扱いが不安」という場合は、SaCのAIコンサルティングで、セキュリティについてもご相談いただけます。業務の整理から、AIの活用ルールづくり、社内サーバーの考え方を含めた情報の守り方まで、現場の状況に合わせて一緒に考えます。顧問型のAIコンサルティングは月額8万円(¥80,000)からで、初回のご相談は無料です。社員向けの研修をご希望の場合は、AIセミナーもご用意しています。まずは、お問い合わせから、お気軽にご相談ください。